Economia
FGC sofre invasão e expõe CPFs, e-mails e dados de clientes; entidade alerta para golpes

Fundo Garantidor de Créditos confirmou acesso não autorizado a informações pessoais e dados ligados ao pagamento de garantias; número de afetados não foi divulgado
O Fundo Garantidor de Créditos (FGC) confirmou nesta quinta-feira (5) um incidente de segurança que permitiu acesso não autorizado a dados pessoais de clientes. Entre as informações afetadas estão nome, CPF, e-mail e data de nascimento.
Também foram acessados dados relacionados ao pagamento de garantias, incluindo informações sobre tributos retidos e sobre o canal de distribuição pelo qual o investimento garantido foi realizado na instituição liquidada.
O FGC não informou quantas pessoas foram atingidas, mas afirmou que os titulares afetados já foram comunicados.
Entidade diz não ter identificado prejuízo financeiro
Segundo o FGC, não há, até o momento, evidências de que as informações tenham sido divulgadas publicamente ou utilizadas de forma indevida.
A entidade também afirma não ter identificado perda financeira decorrente do incidente. A investigação continua com apoio de empresas especializadas para determinar a extensão do acesso e verificar se houve cópia ou uso das informações.
Suspeita foi identificada em 26 de outubro
A suspeita de invasão foi detectada em 26 de outubro de 2026.
Depois da identificação do incidente, o FGC restringiu acessos aos ambientes envolvidos, bloqueou contas consideradas indevidas, preservou evidências e iniciou uma revisão das permissões e dos controles de segurança.
A instituição também reforçou o monitoramento dos sistemas enquanto a apuração prossegue.
Caso foi comunicado à ANPD
O FGC informou que notificou a Agência Nacional de Proteção de Dados (ANPD) sobre o incidente.
Pelas regras de proteção de dados, incidentes capazes de provocar risco ou dano relevante aos titulares devem ser comunicados à autoridade e às pessoas afetadas. A ANPD considera acesso não autorizado a sistemas com dados pessoais um exemplo de incidente de segurança.
Veja quais dados foram acessados
Segundo o comunicado oficial, o incidente envolveu:
- nome;
- CPF;
- e-mail;
- data de nascimento;
- informações sobre tributos retidos no pagamento da garantia;
- dados sobre o canal de distribuição do investimento garantido.
O FGC não informou, nesta etapa, se todas as pessoas afetadas tiveram o mesmo conjunto de dados acessado.
FGC alerta para tentativas de golpe
A principal preocupação agora é que criminosos utilizem as informações pessoais para criar golpes mais convincentes.
O próprio FGC alertou que dados corretos sobre uma pessoa podem ser usados em ligações, mensagens ou e-mails fraudulentos para passar uma falsa sensação de legitimidade.
A recomendação é desconfiar de contatos que peçam pagamentos, senhas, códigos de autenticação ou instalação de aplicativos, mesmo quando o interlocutor apresentar informações pessoais verdadeiras.
A entidade também orienta os clientes a não clicar em links enviados por mensagens suspeitas e a utilizar diretamente os canais oficiais do FGC.
Incidente segue em investigação
A apuração ainda busca esclarecer se houve extração, cópia, compartilhamento ou utilização indevida dos dados.
O FGC afirmou que novas informações serão divulgadas caso a investigação identifique fatos relevantes adicionais.
A entidade também informou que continuará encaminhando dados complementares à ANPD conforme o avanço da investigação.


FGC sofre invasão e expõe CPFs, e-mails e dados de clientes; entidade alerta para golpes

“Imposto do pecado” chega em 2027: cerveja terá 4,2%, cachaça 20% e cigarro 66,7%

Advogada divulga áudio com Emerson Freitas e relata “um dos momentos mais aterrorizantes” da vida

Deputado eleito com quase 50 mil votos em Pernambuco tem prisão preventiva decretada por suspeita de extorsão

De onde vieram os 10,3 milhões de votos que deram a virada a Lula?

Flávio abre 6 pontos sobre Lula no 2º turno, aponta PoderData/Aya


FGC sofre invasão e expõe CPFs, e-mails e dados de clientes; entidade alerta para golpes
Fundo Garantidor de Créditos confirmou acesso não autorizado a informações pessoais e dados ligados ao pagamento de garantias; número de...
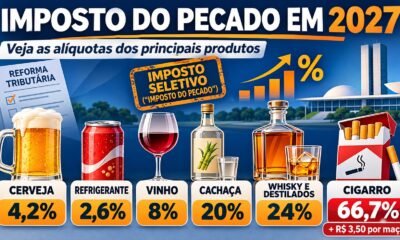
“Imposto do pecado” chega em 2027: cerveja terá 4,2%, cachaça 20% e cigarro 66,7%
Nova tributação também alcança refrigerantes, vinhos, uísque, veículos, aeronaves e apostas; cobrança começa em fevereiro O governo federal definiu as...
Advogada divulga áudio com Emerson Freitas e relata “um dos momentos mais aterrorizantes” da vida
Gravação traz referências a dinheiro em espécie, intermediação e violência; material integra denúncia de extorsão apresentada por Isabella Pequeno A...
-
 Notícias7 dias atrás
Deputado eleito com quase 50 mil votos em Pernambuco tem prisão preventiva decretada por suspeita de extorsão
-
 Brasil1 semana atrás
De onde vieram os 10,3 milhões de votos que deram a virada a Lula?
-
 Brasil4 semanas atrás
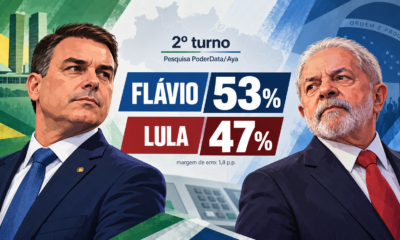
Flávio abre 6 pontos sobre Lula no 2º turno, aponta PoderData/Aya
-
 Mundo1 semana atrás
Filho de Trump repercute acusação de fraude e compartilha post que chama Lula de “próximo Maduro”
-
 Cidades4 semanas atrás
Estudantes são detidos durante panfletagem pró-Lula no Mercado de Casa Amarela
-
 Brasil4 semanas atrás
Lula perde votos em 6 estados do Nordeste e Bahia registra maior queda
-
 Brasil3 semanas atrás
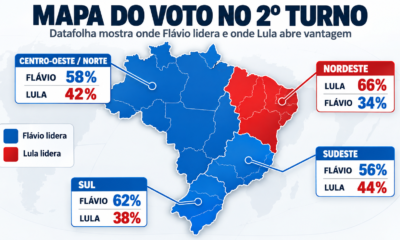
Datafolha revela abismo regional: Flávio dispara no Sul e Lula amplia vantagem no Nordeste
-
 Brasil2 semanas atrás
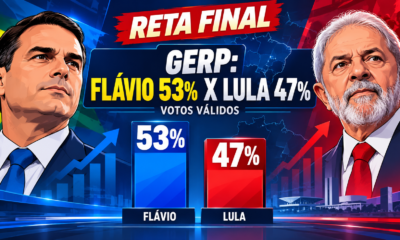
GERP aponta Flávio com 53% e Lula com 47%; vantagem chega a 6 pontos nos votos válidos