Brasil
Seis credenciais vazadas expõem 5.300 câmeras privadas pelo Brasil

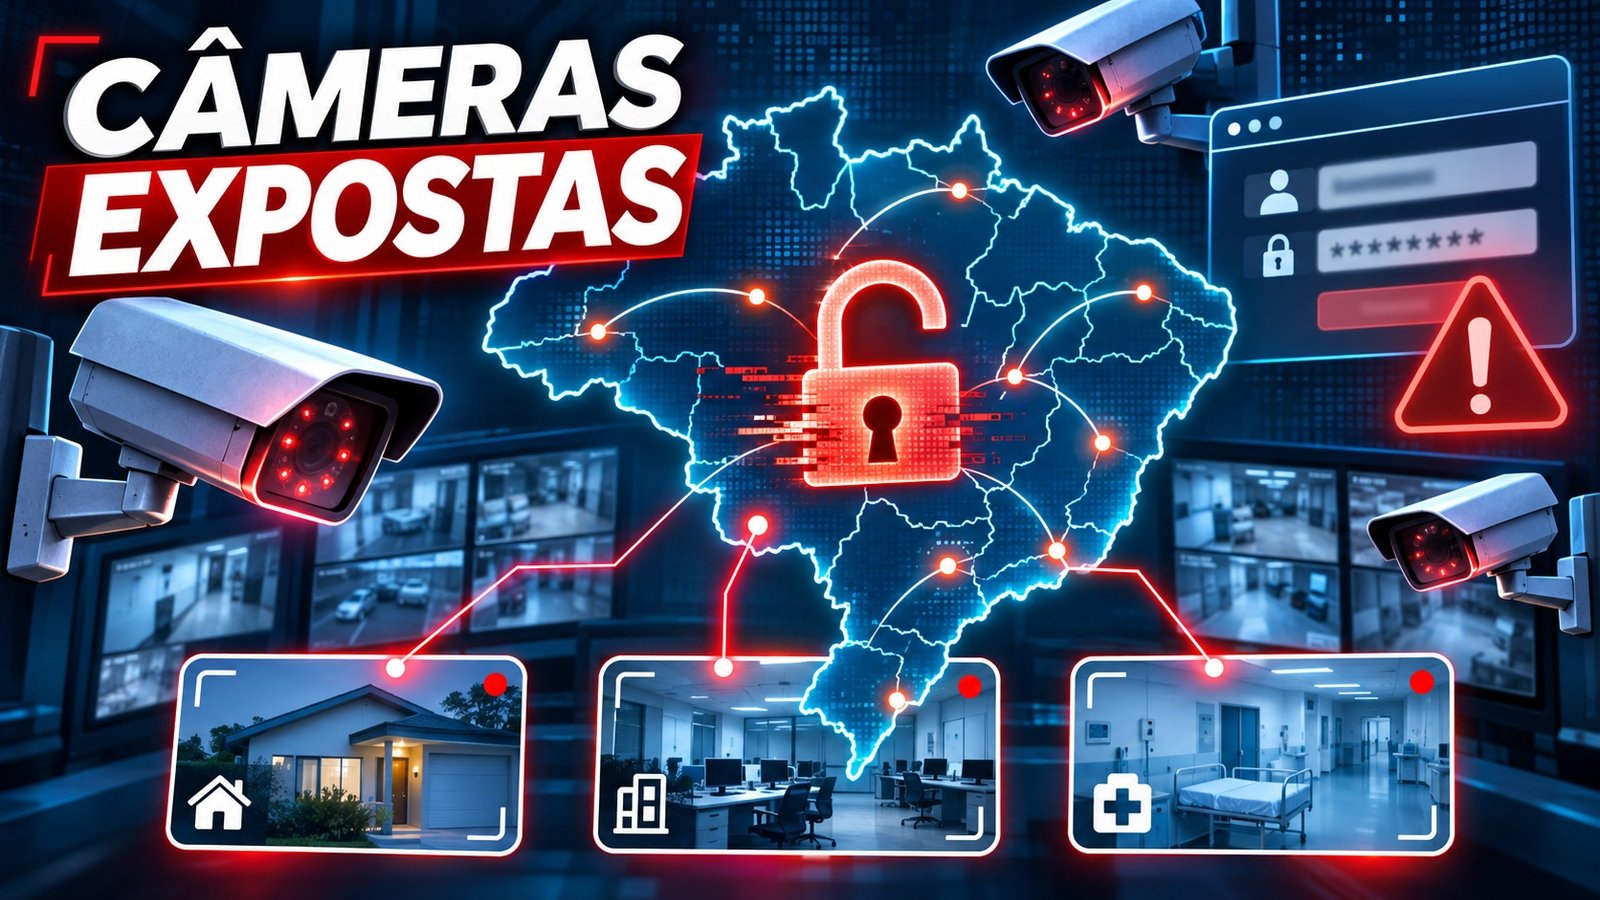
Levantamento encontrou acessos a imagens de residências, empresas e unidade de saúde; senhas roubadas alimentam mercado clandestino
Um vazamento de credenciais de sistemas privados de monitoramento expôs milhares de câmeras de segurança espalhadas pelo Brasil, incluindo equipamentos instalados em residências, empresas e uma unidade de saúde.
Levantamento publicado pelo UOL nesta segunda-feira (9) mostrou que apenas seis credenciais obtidas pela reportagem permitiram acesso a cerca de 5.300 câmeras ligadas a redes privadas de monitoramento.
Os equipamentos estavam distribuídos por São Paulo, Paraná, Minas Gerais, Bahia, Espírito Santo, Distrito Federal e Amapá, alcançando diferentes regiões do país.
As imagens acessíveis incluíam o que aparentava ser uma garagem residencial em Taguatinga, no Distrito Federal, o interior de uma unidade de pronto atendimento em Curitiba e ambientes de diversas empresas em Macapá.
Credenciais davam acesso a milhares de câmeras
Os logins e senhas analisados pertenciam a usuários de redes de câmeras hospedadas nas plataformas Fullcam e Monuv.
Segundo a reportagem, parte dessas credenciais não contava com autenticação em dois fatores ou outras barreiras adicionais capazes de impedir o acesso apenas com usuário e senha.
O problema não significa necessariamente que os servidores das empresas tenham sido diretamente invadidos. Especialistas apontam que muitas credenciais são obtidas por meio de programas maliciosos instalados nos computadores ou celulares dos próprios usuários.
A Monuv afirmou que não identificou indícios de invasão aos seus sistemas e declarou que as contas relacionadas às credenciais expostas tiveram as senhas invalidadas e as sessões encerradas.
A Fullcam não havia se manifestado até a publicação da reportagem original.
Programas roubam senhas sem que usuário perceba
Uma das principais ameaças citadas pelos especialistas são os chamados infostealers.
Esses programas maliciosos são desenvolvidos para roubar informações armazenadas em computadores e celulares, como senhas de sites, dados copiados para a área de transferência e informações de autenticação.
Eles podem chegar aos aparelhos disfarçados de aplicativos, extensões para navegadores ou programas aparentemente inofensivos.
Enquanto a vítima utiliza normalmente o computador ou celular, o malware coleta os dados silenciosamente.
Depois, essas informações podem ser reunidas em grandes bancos de dados e comercializadas na internet.
Existe mercado para senhas de câmeras
Especialistas em segurança digital ouvidos pelo UOL alertam para o crescimento de um mercado de credenciais roubadas relacionadas a sistemas de vigilância.
Nesse ambiente são negociados acessos a câmeras privadas, sistemas de trânsito e até equipamentos ligados a áreas consideradas críticas, como energia e infraestrutura.
Os compradores podem incluir criminosos interessados em espionagem ou planejamento de delitos, mas também empresas de cibersegurança que monitoram bases vazadas para alertar clientes sobre credenciais comprometidas.
À medida que essas bases circulam, informações inicialmente comercializadas em ambientes restritos podem acabar distribuídas para um número muito maior de pessoas.
Cookies também podem permitir acesso
O problema não se limita ao roubo de usuário e senha.
Arquivos capturados por programas maliciosos também podem incluir cookies de sessão, pequenos registros usados pelos sistemas para reconhecer que uma pessoa já realizou o login.
Enquanto esses cookies permanecem válidos, em determinadas situações eles podem permitir que uma sessão seja reutilizada sem que o invasor tenha de digitar novamente usuário e senha.
Por isso, especialistas afirmam que apenas trocar a senha pode não ser suficiente em alguns incidentes. Também é necessário encerrar as sessões abertas e adotar políticas que reduzam o período de validade dessas autorizações.
Autenticação em dois fatores reduz risco
A autenticação em dois fatores é apontada como uma das principais formas de dificultar o uso de credenciais roubadas.
Nesse modelo, além da senha, o usuário precisa fornecer uma segunda confirmação para acessar a conta.
Mesmo assim, especialistas alertam que o recurso não elimina completamente o risco, especialmente quando cookies de sessão também são capturados.
Outro problema identificado em grandes redes de câmeras é a repetição da mesma senha em diversos equipamentos.
Técnicos podem recorrer a essa prática para facilitar a instalação ou manutenção de dezenas ou centenas de aparelhos, mas uma única senha comprometida pode acabar abrindo acesso a vários dispositivos ao mesmo tempo.
Monuv invalida senhas após exposição
A Monuv informou que disponibiliza autenticação em dois fatores para todos os usuários e que a obrigatoriedade do recurso vem sendo implementada gradualmente.
Segundo a empresa, as contas relacionadas às credenciais encontradas pela reportagem tiveram as senhas invalidadas e todas as sessões abertas foram encerradas.
Esses usuários também passarão a precisar da autenticação em duas etapas no próximo acesso.
A empresa declarou ainda que orientou os clientes afetados a verificar computadores e celulares em busca de possíveis programas maliciosos.
Caso acontece após falhas no Smart Sampa
A revelação ocorre poucas semanas depois de outras exposições envolvendo sistemas de câmeras.
Em outubro, uma investigação do UOL revelou falhas que permitiam acesso a mais de 58 mil câmeras ligadas ao Smart Sampa, programa de monitoramento da Prefeitura de São Paulo.
Um repositório expunha credenciais e outras informações relacionadas ao sistema.
Já no início de novembro, outra falha permitiu acesso, durante alguns dias, a cerca de 17 mil câmeras de parceiros privados do programa sem necessidade de login ou senha.
Depois das revelações, a Prefeitura de São Paulo afirmou ter adotado novas medidas de proteção, incluindo troca de senhas, autenticação multifator e reconhecimento facial para acesso ao sistema.
Câmera de segurança pode virar risco à privacidade
Os episódios levantam um problema crescente: equipamentos instalados justamente para aumentar a segurança podem acabar se tornando uma fonte de exposição quando as credenciais não são protegidas adequadamente.
No caso identificado agora, os acessos alcançavam desde ambientes comerciais até imóveis residenciais e uma unidade de atendimento médico.
Além da invasão da privacidade, imagens obtidas sem autorização podem fornecer informações sobre horários, circulação de pessoas, rotinas e características internas de imóveis.
O caso reforça a importância de utilizar senhas exclusivas, autenticação em dois fatores, atualização dos equipamentos e encerramento periódico de sessões antigas, além de manter computadores e celulares protegidos contra programas capazes de roubar credenciais.

Fux suspende punição de Gabriela Hardt e abre caminho para juíza voltar ao trabalho

CEO da Nvidia admite traição e empresa investiga possível espionagem chinesa

Briga em bar de Boa Viagem termina com cadeira arremessada e mulher ferida

Deputado eleito com quase 50 mil votos em Pernambuco tem prisão preventiva decretada por suspeita de extorsão

De onde vieram os 10,3 milhões de votos que deram a virada a Lula?

Filho de Trump repercute acusação de fraude e compartilha post que chama Lula de “próximo Maduro”


Fux suspende punição de Gabriela Hardt e abre caminho para juíza voltar ao trabalho
Decisão liminar interrompe afastamento de dois anos imposto pelo CNJ à magistrada que atuou na Lava Jato; julgamento definitivo ainda...
CEO da Nvidia admite traição e empresa investiga possível espionagem chinesa
Jensen Huang pediu desculpas à família e aos funcionários; conselho apura se relacionamento com empresária investigada pelos EUA expôs informações...
Briga em bar de Boa Viagem termina com cadeira arremessada e mulher ferida
Confusão aconteceu no Bar do Cuscuz, na Zona Sul do Recife; uma das envolvidas teria sido atingida na cabeça por...
-
 Notícias2 semanas atrás
Deputado eleito com quase 50 mil votos em Pernambuco tem prisão preventiva decretada por suspeita de extorsão
-
 Brasil2 semanas atrás
De onde vieram os 10,3 milhões de votos que deram a virada a Lula?
-
 Mundo2 semanas atrás
Filho de Trump repercute acusação de fraude e compartilha post que chama Lula de “próximo Maduro”
-
 Cidades4 semanas atrás
Estudantes são detidos durante panfletagem pró-Lula no Mercado de Casa Amarela
-
 Brasil3 semanas atrás
GERP aponta Flávio com 53% e Lula com 47%; vantagem chega a 6 pontos nos votos válidos
-
 Brasil3 semanas atrás
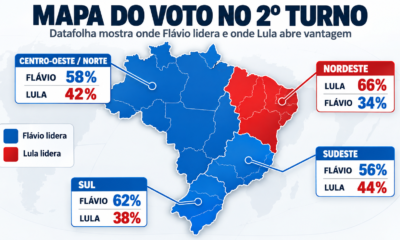
Datafolha revela abismo regional: Flávio dispara no Sul e Lula amplia vantagem no Nordeste
-
 Cidades2 semanas atrás
Vídeo mostra viatura da PM avançando sinal e atropelando entregador no Recife; vítima morreu no local
-
 Brasil4 semanas atrás
Morre Netinho, voz de “Mila” e ícone do axé, aos 60 anos